Detection & Response
Correlacionar sinais de endpoint, rede e aplicações para investigar atividades e priorizar riscos.
- Microsoft Defender
- Zeek
- SIEM / Monitoring
- Log Analysis
- Threat Intelligence
Security Operations, AppSec e Security Engineering. Desenvolvimento, automação e pensamento analítico aplicados à proteção de sistemas.
Pós-graduação em CybersecurityPUCPR
Uma trajetória de prática em máquinas, desafios e laboratórios avançados. Enumeração, exploração de vulnerabilidades, Active Directory e movimentação lateral em ambientes controlados.
01 / ESPECIALIDADES
Uma base em desenvolvimento para investigar riscos, fortalecer aplicações e automatizar rotinas de segurança.
Monitoramento, análise de logs e investigação de ameaças. Conhecimentos em SOC/SecOps, resposta a incidentes e gestão de vulnerabilidades.
Avaliações de aplicações web e APIs, revisão de código, autenticação e autorização. Segurança incorporada ao desenvolvimento e ao ciclo de vida do software.
Pentesting web, enumeração, avaliação de infraestrutura e validação de vulnerabilidades. Prática em ambientes de laboratório com Active Directory e movimentação lateral.
Hardening de aplicações e servidores, controle de acesso e automação. Experiência de desenvolvimento aplicada a scripts, integrações e rotinas de segurança.
PESQUISA APLICADA
Linux, redes e aplicações sob a mesma lente: reconhecer serviços, inspecionar requisições e correlacionar evidências em laboratório.
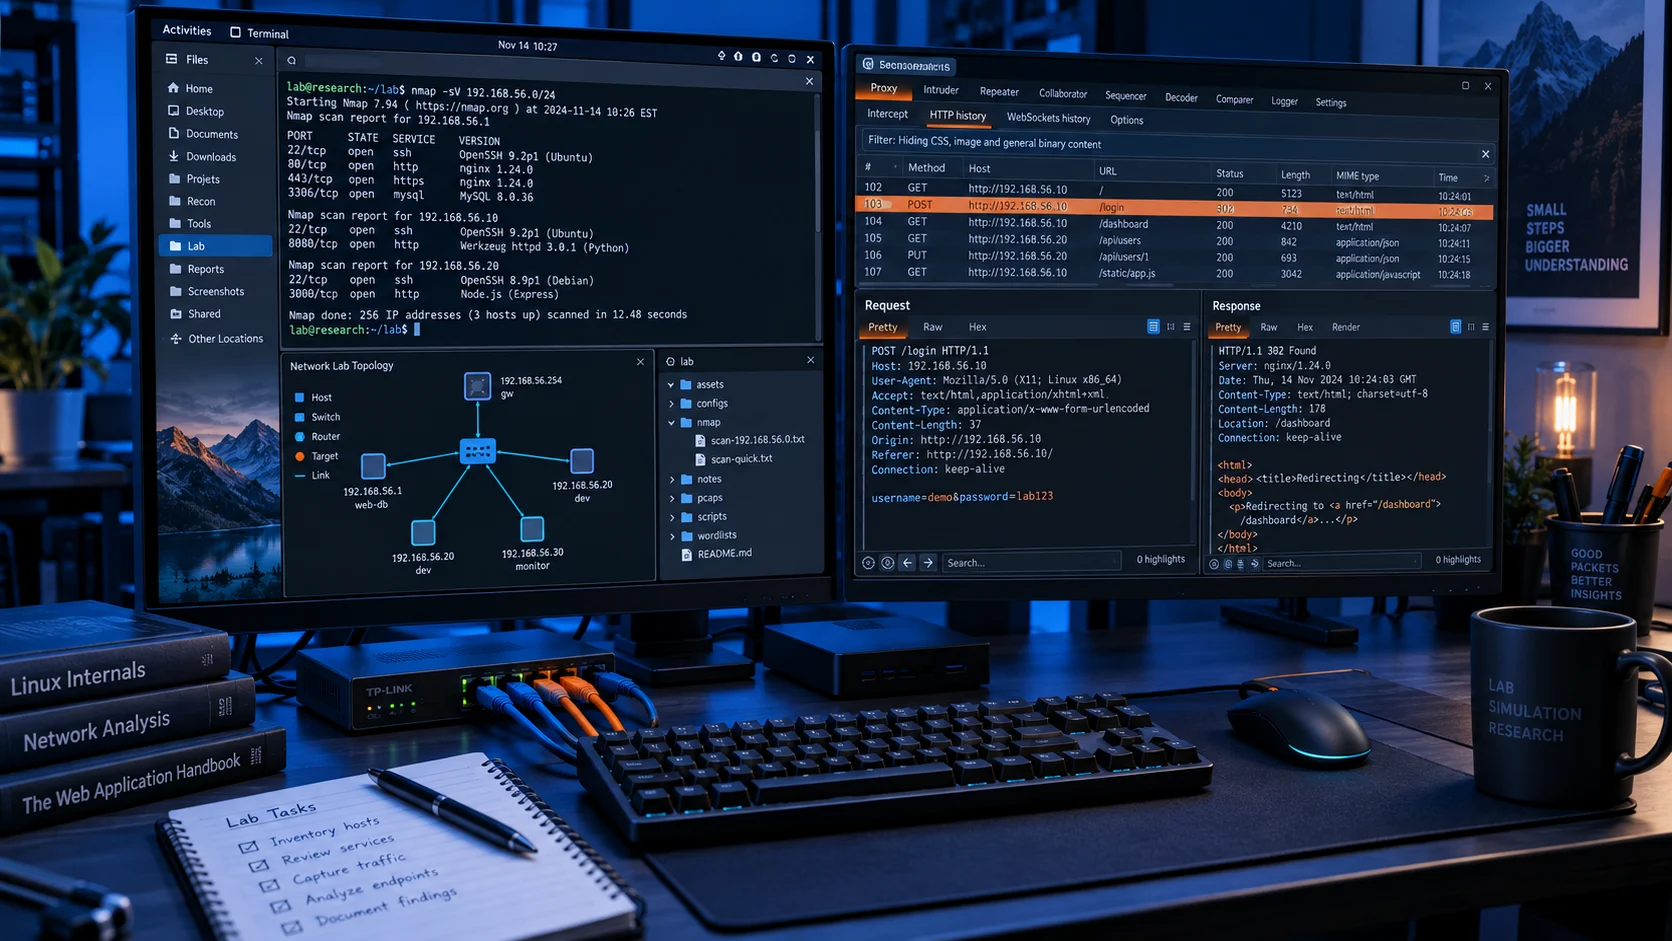
02 / SECURITY OPERATIONS LAB
Logs, redes, aplicações e sistemas. Um ambiente de demonstração para conectar investigação, análise e resposta.
03 / APPSEC LAB
Uma análise de cabeçalhos HTTP: da configuração exposta à aplicação de controles de proteção.
HTTP/1.1 200 OK
Content-Type: text/html; charset=utf-8
Server: sample-app
Cache-Control: no-storeAnálise limitada aos controles presentes nesta amostra. Não representa uma auditoria completa de segurança.
AMOSTRAS LOCAIS · SEM SCAN EXTERNO
Prática contínua em máquinas, desafios técnicos e laboratórios avançados no Hack The Box. De aplicações web a redes corporativas e Active Directory, com investigação e exploração em ambientes controlados.
Entre os Pro Labs concluídos
SECURITY IN DEPTH
Aplicações, identidade e infraestrutura fazem parte da mesma superfície de ataque. Visibilidade e controles precisam se conectar.
04 / SECURITY TOOLKIT
Da linha de comando ao código da aplicação, uma base técnica que conecta desenvolvimento, infraestrutura e segurança.
Correlacionar sinais de endpoint, rede e aplicações para investigar atividades e priorizar riscos.
Reconhecimento, análise de serviços, avaliação de aplicações e validação em ambientes autorizados.
Revisão de código, autenticação, autorização e práticas de segurança ao longo do desenvolvimento.
Hardening de sistemas, análise de serviços, permissões, redes e proteção de ambientes digitais.
Identidade, controle de acesso e fundamentos de segurança em infraestrutura de nuvem.
Scripts, integrações e processamento de dados aplicados a rotinas técnicas e de segurança.
05 / SECURITY MINDSET
Ativos, serviços e telemetria. Entender o ambiente antes de avaliar o risco.
Correlacionar logs, comportamento e contexto para formular hipóteses verificáveis.
Revisar código e configurações; testar hipóteses em escopo autorizado.
Hardening, controle de acesso, correções e automação para reduzir exposição.
06 / TRAJETÓRIA
Mais de 17 anos em tecnologia, desenvolvimento digital, automação e projetos complexos. Hoje, uma atuação e formação direcionadas à cibersegurança.
Contribuições técnicas selecionadas do currículo.
Baixar currículoDesenvolvimento de scripts e utilitários de segurança. Avaliações de APIs, autenticação, autorização e aplicações web. Hardening de servidores e integração de práticas OWASP ao desenvolvimento.
Participação em iniciativas de proteção de endpoints e ambientes digitais. Automações, scripts e integrações para processos operacionais. Liderança de equipes multidisciplinares e gestão de projetos complexos.
Fundação e gestão de empresa digital. Desenvolvimento full stack, revisão de código e correção de vulnerabilidades como SQL Injection e XSS. Validação de inputs e hardening de servidores e bancos de dados.
07 / FORMAÇÃO ACADÊMICA
Pós-graduação em Cybersecurity, Software Architecture & Data Science pela PUCPR. Uma base acadêmica que conecta segurança, engenharia de software e análise de dados, complementada por prática contínua.
PUCPR · 2021–2022
Universidade Anhembi Morumbi · 2008–2012
Português nativo. Inglês avançado para leitura e pesquisa técnica; intermediário para conversação e reuniões.
SOC · Threat Investigation · Network Security
Incident Response · Forensics · Penetration Testing
Defender · IAM · Azure Security
Network Security · Cloud Security
FortiGate Administrator
Detection & Response · Python · Linux
IAM · Cloud Security · DevOps
Cybersecurity · Generative AI · Zeek
Auditing Generative AI · Risk Mitigation
PRÓXIMA CONVERSA
Oportunidades em Cybersecurity, Security Operations, AppSec e Security Engineering.
lmorato@gmail.com(11) 98767-2927São Paulo, Brasil · Atuação remota